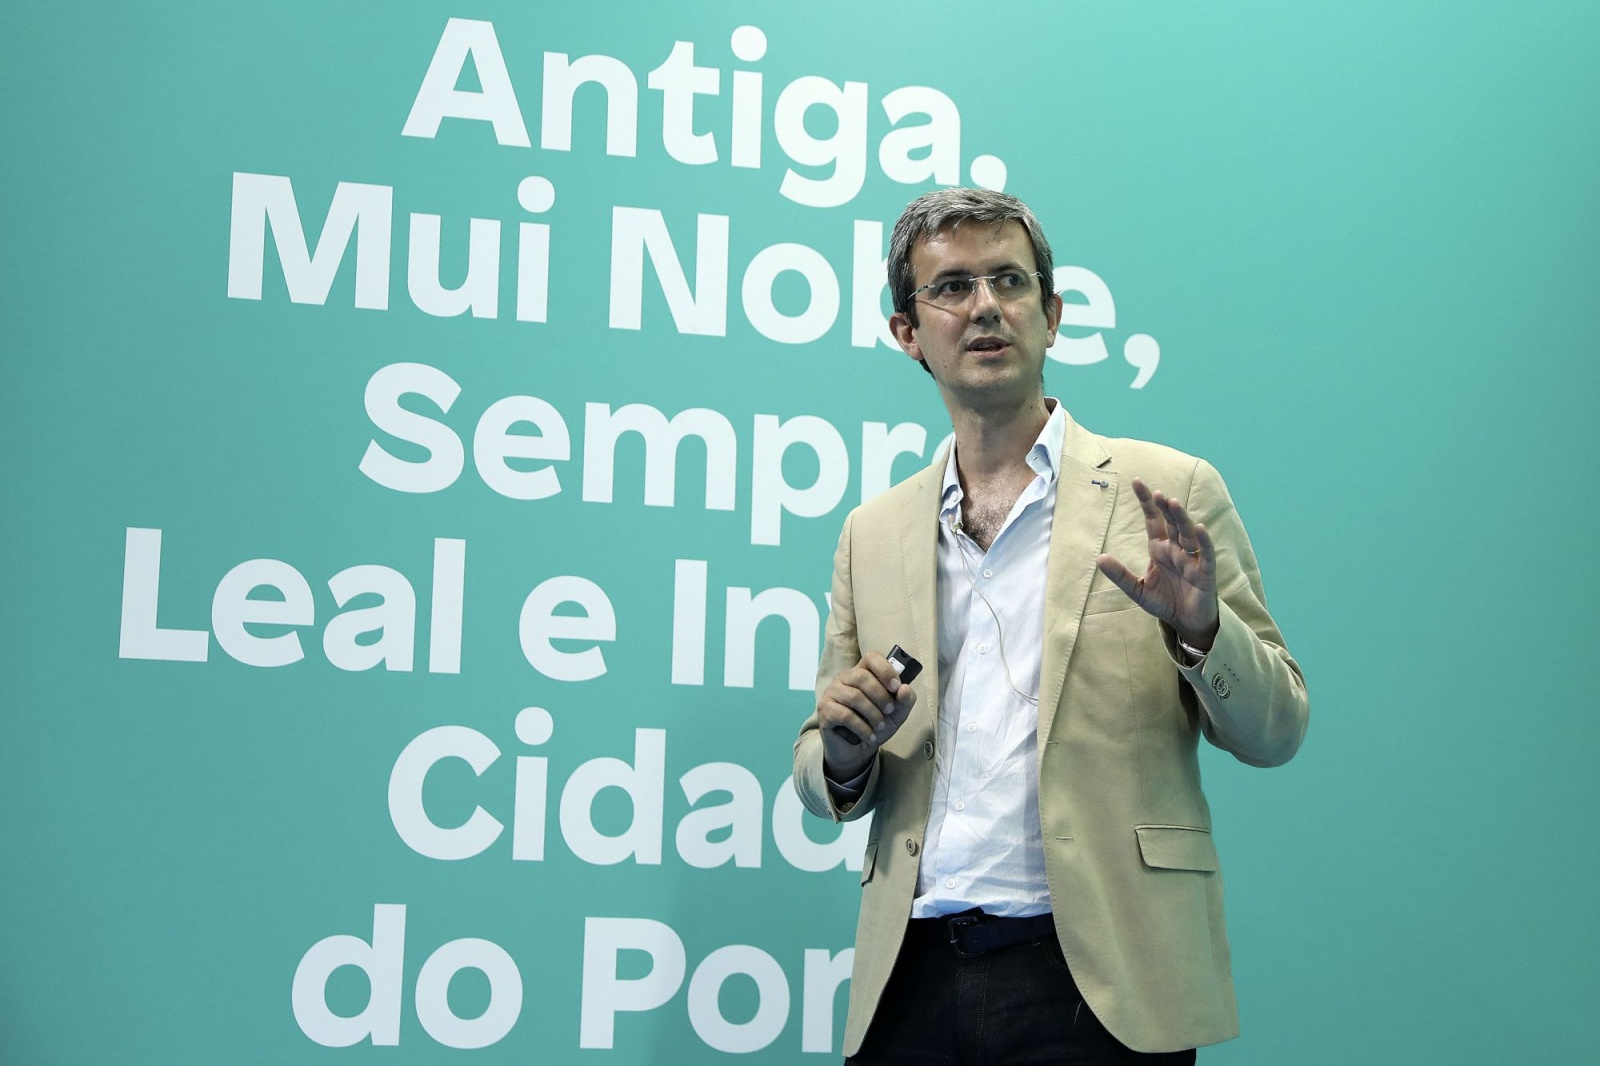
Luís Antunes, professor na Universidade do Porto e investigador na área de segurança informática, privacidade e proteção de dados, defende a necessidade de um investimento forte do Estado e das Forças Armadas na contratação de profissionais de segurança informática, pede que nas empresas haja uma separação entre as funções de um diretor de segurança daquilo que é o departamento de informática e explica por que razão estamos a viver numa "tempestade" de ataques informáticos
“A internet não foi desenhada para ser segura. A internet foi desenhada para ser resiliente”. A frase de Luís Antunes pode apanhar desprevenidos os mais distraídos, mas há um contexto histórico que reforça a afirmação. “A internet foi desenhada por militares. Eles tinham o problema das comunicações seguras resolvido. A internet foi desenhada para ser resiliente. Se cortar uma ligação de uma fibra daqui [Porto] para Lisboa, os algoritmos de reencaminhamento dos pacotes e de mensagens encontram um caminho e chegam a Lisboa. [Os militares] Queriam um sistema resiliente, a segurança não estava no desenho”, explica o professor catedrático do departamento de Ciência de Computadores da Faculdade de Ciências da Universidade do Porto (FCUP).
Recentemente, Jack Haverty, justamente um dos pioneiros da ARPANET – a rede militar que acabaria por dar origem à internet tal como a conhecemos hoje – recordava o dia em que Vint Cerf, o ‘pai’ da internet, anunciava numa reunião, no início da década de 1970, que a tecnologia TCP iria passar a ser um protocolo (ou seja, uma tecnologia de referência para transferência de dados). “A nossa reação imediata, ou pelo menos a minha, foi: ‘Espera, isto ainda não está acabado’”. Haverty diz mesmo que a internet nunca foi devidamente acabada.
É por isso que Luís Antunes considera que atualmente “estamos a correr atrás do prejuízo” no que diz respeito à (falta de) segurança informática. “Só há cinco, dez anos é que [a cibersegurança] passou a ser tema. Acho que criou-se aqui uma tempestade perfeita. Desenvolvemos sistemas e dispositivos, e nunca tivemos a preocupação da segurança e privacidade. Quando estes sistemas começaram a ser atacados, paramos um bocado e dissemos ‘estamos a construir um monstro’”, detalha.
E o especialista sabe, como poucos, os perigos que o mundo digital acarreta para entidades do Estado, empresas e utilizadores finais: além da investigação que faz sobre esta área, é diretor do Centro de Competências em Cibersegurança e Privacidade da UP, e colabora com o Gabinete Nacional de Segurança, com a Comissão Nacional de Proteção de Dados e a Procuradoria Geral da República na área do cibercrime.
Em cima das décadas nas quais a segurança não foi uma prioridade e não era uma área que estivesse, logo à partida, acautelada na criação de um serviço digital, o investigador não vira a cara à quota parte de responsabilidade que as universidades também tiveram nesta situação. “Na formação que damos aos engenheiros de software e aos engenheiros informáticos, só nos últimos cinco, dez anos é que ensinar o desenvolvimento de código seguro apareceu nos currículos da academia”.
Mas mesmo com a consciência atual dos erros que foram cometidos no passado, existem novas realidades que segundo Luís Antunes também não contribuem para um reforço da segurança informática no desenvolvimento de software.
“Hoje em dia qualquer pessoa com um curso de meio ano é um programador, faz coisas e põe na internet. Programadores que, na minha opinião, têm uma literacia muito baixa e representam um risco elevado [para a segurança no desenvolvimento do software]. Isto é otimo para os profissionais de cibersegurança, porque vão continuar a ter emprego”, ironiza.
Investir, investir, investir
Portugal tem assistido, nos últimos meses, a vários casos de ataques informáticos de alto perfil que colocaram o tema da cibersegurança na ordem do dia – como o ataque à Vodafone Portugal, o ataque ao Ministério dos Negócios Estrangeiros, o ataque ao site do Parlamento e a descoberta de atividades de espionagem, em Portugal, por parte de um dos mais persistentes e meticulosos grupos de hackers associados à China, conhecido como APT15.
“Enquanto português, o que mais preocupa é o [ataque] ao Ministério dos Negócios Estrangeiros. Já a Vodafone tem grau de maturidade muito elevado em cibersegurança – e se aconteceu a eles, é prova de que acontece a todos”, comenta. No entanto, Luís Antunes lembra que até países com maior capacidade e nível de investimento em cibersegurança são alvo de ataques informáticos – como é exemplo o recente ataque de negação de serviço que Israel sofreu.
“Tudo o que é digital, devíamos estar a olhar com muito cuidado para isso. O problema não é só técnico, muitas vezes o fator humano tem um papel preponderante nos ciberataques”, defende o investigador. “Quando as organizações me pedem algum apoio, 80% delas acabam por cair num pequeno ataque”, detalha.
Para o professor da Universidade do Porto, a grande diferença que existe a nível de maturidade de segurança informática nas empresas é entre “aqueles que já tiveram problemas e puseram mãos à obra, e aqueles que não tiveram problemas e que acham que só acontece aos outros”.
Daí que defenda a necessidade de um forte investimento nesta área. Nas empresas, Luís Antunes defende que “é preciso separar o diretor de segurança da informação [CISO] daquilo que é o departamento de informática”. “Se pomos o responsável de segurança a responder ao diretor de tecnologia [CTO], vamos criar uma barreira para que a informação chegue aos decisores de topo. Pôr filtros entre a cibersegurança e os conselhos de administração é um erro”, explica.
Já a nível do Estado, da Administração Pública (AP) e das próprias Forças Armadas, o responsável alerta para a necessidade de estas organizações serem mais competitivas na contratação – pois além dos salários muito acima da média nacional, os peritos em segurança informática estão também entre os mais procurados. “Tem que haver um investimento forte do Estado nesta área. O Estado tem que tentar ser competitivo, sob risco de andarmos a correr atrás do prejuízo”, sublinha. “O dinheiro do Plano de Recuperação e Resiliência [PRR] também devia ser usado para estas áreas para investirmos onde nunca investimos, para tentarmos recuperar”.
Isto porque além do perigo dos hipotéticos ataques informáticos de outras nações a serviços, empresas e organismos portugueses, há grupos de piratas informáticos que, mesmo sem a associação e o apoio de um país, podem colocar em causa serviços críticos. “Temos no ciberespaço novos atores que não são países, mas que têm capacidade operacional superior a países. O Estado [português] tem que ser competitivo contra estes novos atores”, analisa.
Questionado sobre se Portugal deve desenvolver capacidades ofensivas na área da segurança informática, a resposta foi clara: “Aí sou muito pragmático: quem não souber atacar, não sabe defender”
Exame Informática | Portugal e a ciberguerra: “Quem não souber atacar, não sabe defender” (sapo.pt)
Comentários
Enviar um comentário